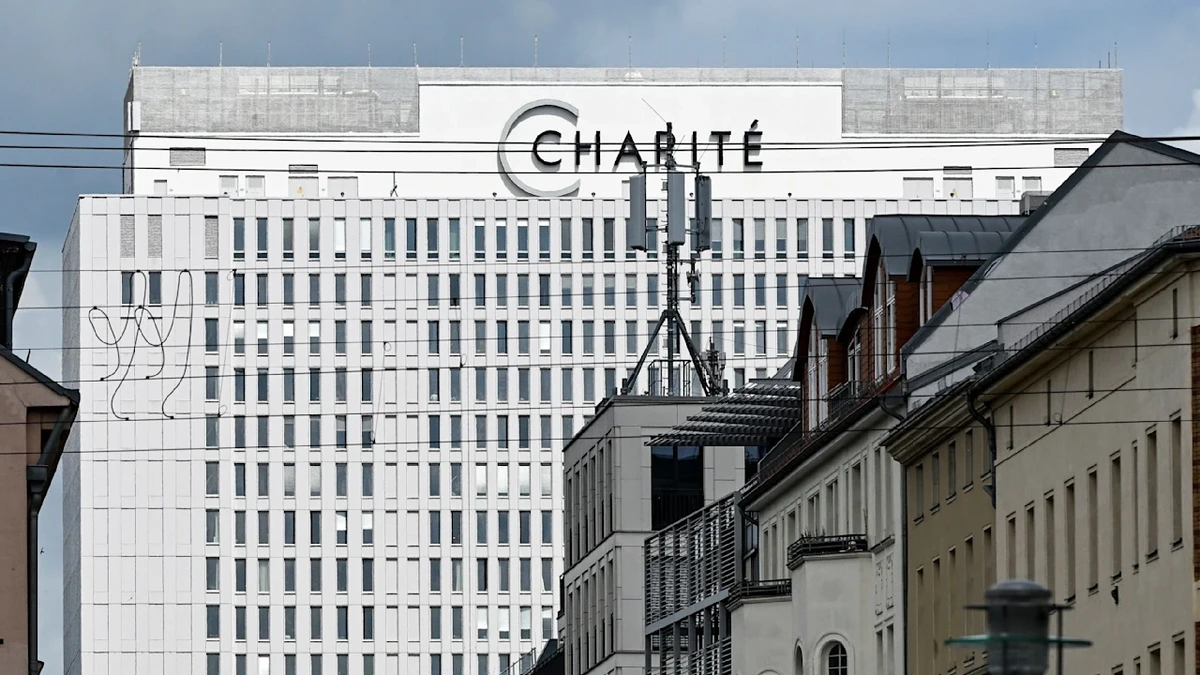
Berlin – Wegen zweier gefährlicher Sicherheitslücken in der weitverbreiteten Programmiersprache PHP hat die Universitätsklinik ihre Internetseite am Mittwoch vorsorglich abgeschaltet. Angreifer könnten die Schwachstellen ausnutzen, um Webseiten zu übernehmen und persönliche Daten zu stehlen. Für Patienten hat das konkrete Folgen: Online können derzeit keine Termine mehr über die Charité-Webseite gebucht werden!
Auch weitere Internetseiten der Klinik sind betroffen. Wichtig: Die Charité wurde nach eigenen Angaben nicht gehackt! Der Klinikbetrieb und die medizinische Versorgung laufen uneingeschränkt weiter, erklärte Sprecher Markus Heggen. Bis Donnerstag sollen Sicherheitsupdates installiert werden.
Behörden und Städte ziehen den Stecker
Die Gefahr sorgt bundesweit für Abschaltungen. Mainz nahm sein Internetportal und weitere Online-Dienste vom Netz, Dresden schaltete städtische Internetangebote ab. In Hessen waren das Landesportal und Ministeriumsseiten betroffen. Auch Bayern und Baden-Württemberg schalteten Regierungsseiten ab. In Thüringen gingen Webseiten der Staatskanzlei, mehrerer Ministerien, Behörden und der Landespolizei vom Netz.
Auch die Unikliniken Freiburg, Heidelberg und Mannheim reagierten. Die Uni Freiburg schaltete zentrale Online-Dienste ab, die Ruhr-Uni Bochum sperrte ihre Webseiten für Zugriffe von außerhalb des Uni-Netzes.
BSI warnt vor Hacker-Angriffswelle
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) warnt vor massenhaften Angriffen. Vizepräsident Thomas Caspers hält eine großflächige Ausnutzung wenige Stunden nach Veröffentlichung der Updates für wahrscheinlich. Mit künstlicher Intelligenz könnten Hacker die Updates schnell untersuchen und neue Angriffsmethoden entwickeln.
Notfall-Updates gegen Sicherheitslücke veröffentlicht
Die gute Nachricht: Inzwischen gibt es einen Schutz. Die PHP-Entwickler haben vier Notfall-Updates veröffentlicht, die die Sicherheitslücken schließen. Betreiber müssen sie allerdings erst installieren. Bis dahin sollten gefährdete Webseiten notfalls abgeschaltet bleiben. Für normale Internetnutzer besteht zunächst kein direkter Handlungsbedarf. Die Fehler stecken auf Webservern, nicht im eigenen Handy oder Computer.