Berlin – Ein Cyberangriff auf deutsche Restaurants und Hotels ist offenbar größer als gedacht. Gäste könnten viel Geld verlieren. Anfang November drangen Hacker in die Reservierungsplattform Reservision ein und stahlen massenhaft Gästedaten. Damit verschicken sie jetzt Betrugsmails, die täuschend echt wirken.
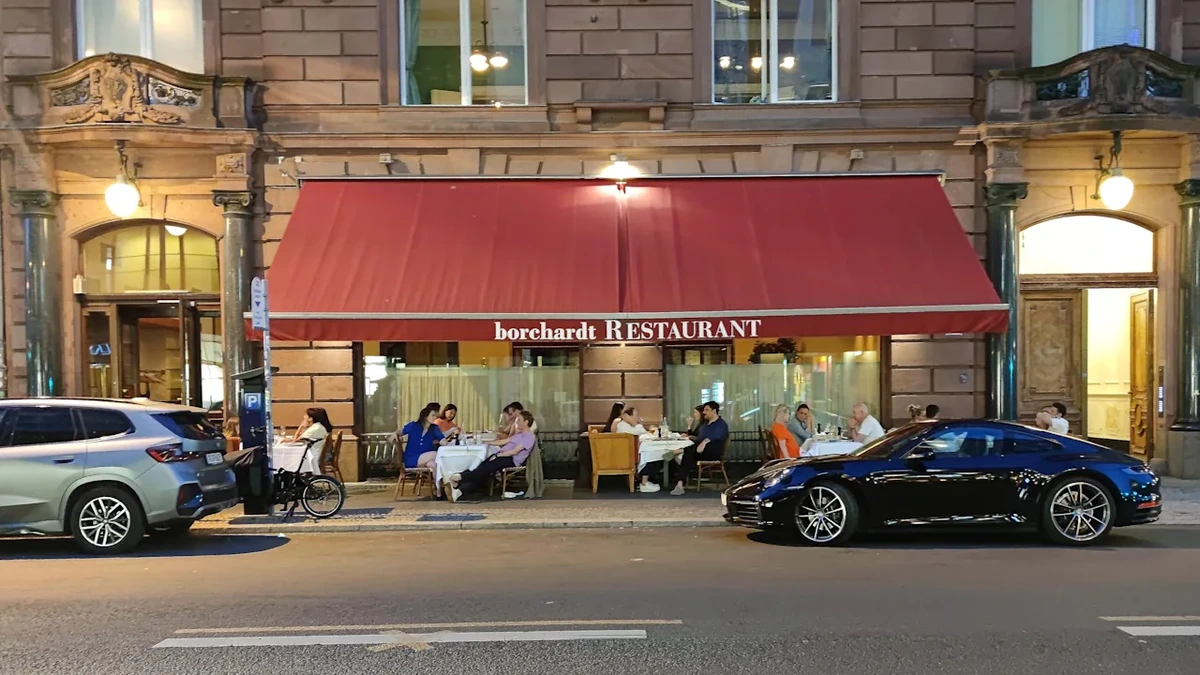
Betroffen sind einige der bekanntesten Adressen Deutschlands. Das Berliner Zwei-Sterne-Restaurant Tim Raue warnt seine Gäste: „Diese Nachrichten stammen nicht von uns und wurden auch nicht in unserem Auftrag versendet.“ Auch das Berliner Promi-Lokal Borchardt und Käfers Gut Kaltenbrunn am Tegernsee gehören zu den betroffenen Betrieben. Dutzende weitere Restaurants in ganz Deutschland sind betroffen.
Hacker greifen massenhaft Daten von Gästen ab
Der Angriff begann am 8. November. Ein Hacker verschaffte sich über das Kundenkonto eines Betriebs Zugang zu Reservision. Eine Sicherheitslücke ermöglichte es ihm offenbar, auch Daten anderer Restaurants und Hotels abzurufen. Zwischen dem 8. und 9. November wurden große Mengen kopiert. Ein Sprecher sagt: „Die genaue Menge der abgeflossenen Daten lässt sich derzeit nicht bestimmen und wird aktuell von einem externen Dienstleister analysiert.“ Betroffen sind möglicherweise Namen, E-Mail-Adressen, Telefonnummern, Firmenangaben sowie Reservierungsdatum, Uhrzeit und Personenzahl. Auch Angaben zu Allergien und Unverträglichkeiten könnten gestohlen worden sein. Die Plattform wurde aus Sicherheitsgründen abgeschaltet. Das Unternehmen hat Strafanzeige gestellt und arbeitet mit der Polizei zusammen.
So wollen Hacker an das Geld der Gäste
Seit dem 9. November kursieren Betrugsmails. Darin behaupten die Täter, eine Reservierung müsse bestätigt oder bezahlt werden. Teilweise drohen sie mit der Stornierung des Tisches. Über einen Link sollen Gäste eine angeblich offene Rechnung bezahlen oder ihre Kreditkartendaten auf einer gefälschten Internetseite eingeben.
Das macht die Masche so gefährlich
Die Cyberkriminellen kennen möglicherweise den Namen des Gastes, das Restaurant und den Zeitpunkt der Reservierung. Dadurch wirken die Nachrichten echt. Bei mehreren Restaurants und Hotels wurden zudem Zugangsdaten für den E-Mail-Versand missbraucht. Betrugsmails können deshalb sogar von einer echten Adresse des Betriebs kommen. Das Bachmair Weissach warnt: „Eine bekannte Absenderadresse und zutreffende Reservierungsangaben sind daher kein sicherer Beleg für die Echtheit einer Nachricht.“
Was Gäste jetzt machen können
Gäste sollten keine verdächtigen Links oder Anhänge öffnen und keine persönlichen Daten oder Zahlungsinformationen eingeben. Im Zweifel sollten sie den Betrieb direkt kontaktieren. Wer bereits Daten übermittelt oder Geld gezahlt hat, sollte sofort seine Bank informieren, die Karte sperren lassen und sein Konto prüfen. Wer hinter der Attacke steckt, ist noch nicht bekannt.